公众号 API 调用失败怎么排查
做API调用最怕的就是失败了,然后给你一串信息:errcode: 48001, errmsg: "api unauthorized,说实话这样的信息对于很多人来说和看天书也没啥区别,根本不知道是什么原因导致的调用失败,搞半天也没弄明白失败的原因是什么。
排查公众号 API 失败,真正需要的不是记住所有错误码,而是一套从错误信号出发、逐层缩小范围的固定路径。下面按照“先看什么、再看什么”的顺序,把高频失败场景串成一条可复用的排查主线。
第一步:不要忽略 rid,它是排查的“锚点”
当 API 返回错误时,返回体里通常不止有 errcode 和 errmsg,还有一个容易被忽略的字段:rid(Request ID)。它是微信为这一次具体请求生成的唯一标识符,服务端 API 调用出错时必然会返回。
很多人排查时直接跳过 rid,去猜原因。但 rid 的价值在于:把它粘贴到微信开发者平台的「API 报错诊断」工具中,可以还原这次请求的完整入参、出参、中间件耗时和网关状态码,相当于拿到了失败那一刻的“现场快照”。诊断工具支持直接输入 rid,也支持粘贴包含 rid 的完整返回包,系统会自动解析。rid 的有效期是 7 天,超过期限就无法追溯,所以拿到报错后应第一时间保存或诊断。
如果手头没有 rid,退一步可以用「调用日志查询」。在微信开发者平台的控制台工具箱中,调用错误日志会列出 API 名称、错误码、错误描述和错误占比,同样可以点击 rid 跳转诊断页。
排查原则:先拿 rid 诊断,再谈原因。 没有现场信息的猜测,效率远低于一次精准回溯。
第二步:拿到诊断结果后,先分清错误属于哪个“层”
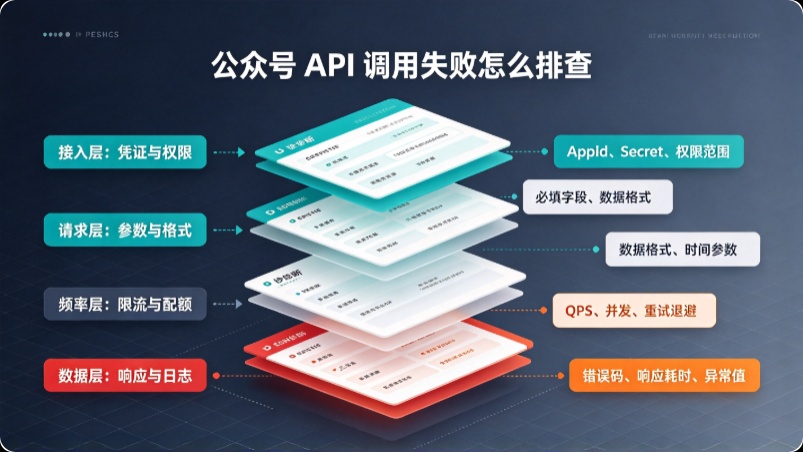
诊断工具或日志给出的 errcode,是最核心的分诊依据。公众号 API 的错误码数量不少,但高频失败集中在几个固定的“层”上,每一层对应不同的修复方向。
凭证层:40001、42001、40014。这三个都指向 access_token 有问题。42001 是明确过期,40001 是 token 无效或不是最新的,40014 是不合法的 token。凭证层的失败通常不涉及业务逻辑,问题出在 token 的获取、缓存或传递环节。
权限与配置层:48001、40164、48004。48001 字面是“API 未授权”,但它可能对应三种完全不同的情况:账号类型或认证状态不满足接口要求、调用的接口与实际持有的 token 身份不匹配、或者出口 IP 不在白名单中。40164 则直接指向 IP 不在白名单。48004 表示接口因违规被封禁,需要登录公众平台查看详情。
参数与业务层:40003、47001、40013。40003 最常见的根因不是 OpenID 格式错,而是传入的 OpenID 与当前 AppID 不属于同一应用——公众号和小程序的 OpenID 是独立生成的,不能混用。47001 指向 JSON/XML 解析失败,40013 是 AppID 本身不合法。
服务端与网络层:-1 系统繁忙、5xx 状态码、连接超时。这一类通常不要求修改请求参数,而是需要合理的重试与退避策略。
分层的意义在于:拿到错误码后,不需要在所有方向上平均用力,而是直接进入对应的排查分支。
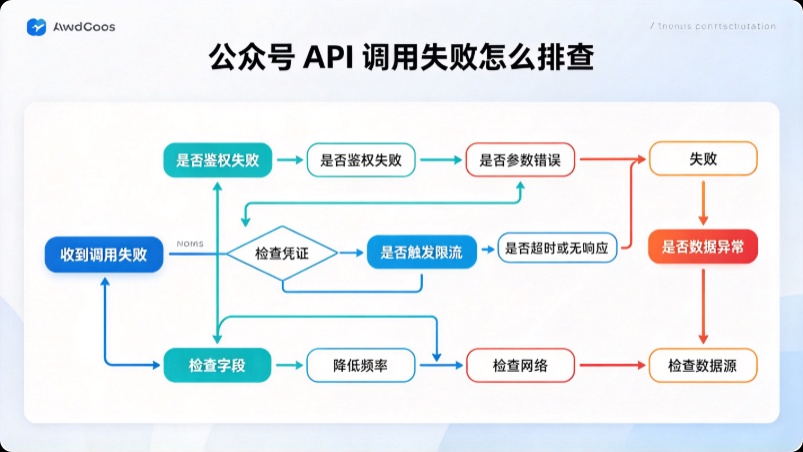
第三步:凭证层排查——token 的问题,多半不在 token 本身
40001 和 42001 是公众号开发中触发率最高的错误码。表面上看是 token 失效,但根因往往藏在 token 的管理方式里。
一种典型情况是多实例各自刷新。服务部署在多个节点上,每个节点独立调用 /cgi-bin/token 获取 token,A 节点刚拿到新 token,B 节点又刷了一次,A 手里的 token 随即被宣告“not latest”,业务请求开始间歇性报 40001。正确的做法是全局只维护一个有效 token,由统一的中控模块负责刷新,所有业务模块从中控获取,而不是各自直连微信接口。
另一种情况是缓存过期时间设置不当。access_token 的有效期是 7200 秒,如果缓存恰好卡在 7200 秒整过期,刷新窗口内的请求就会撞上空窗。实践中通常把缓存有效期设置为略小于 7200 秒(如 7000 秒),提前触发刷新,留出容错余量。
还有一个容易被忽略的细节:报 40001 时,除了检查 token,还应确认请求 URL 中拼接的 token 参数是否夹带了不可见字符或空格。
第四步:权限与配置层——48001 的三种面孔
48001 之所以让人困惑,是因为同一个错误码背后至少有三条不同的修复路径,必须先判断属于哪一种。
路径一:账号本身没有接口权限。 订阅号、未认证账号、个人主体账号的接口权限与认证服务号并不相同。例如客服接口、部分高级群发能力,对账号类型或认证状态有硬性要求。登录公众平台,在“开发者中心”查看当前账号实际拥有的接口列表,是最直接的确认方式。
路径二:token 的身份与接口不匹配。 用公众号的 AppID 获取的 token 去调用小程序的接口,或者反过来,会出现权限集错配。微信的接口权限是绑定在具体应用身份上的,token 的“来源”决定了它能访问哪些能力。
路径三:出口 IP 不在白名单。 部分接口要求调用来源 IP 必须预先加入白名单,未注册的 IP 也可能被归入 48001 或返回 40164、45035。在服务器上执行 curl ifconfig.me 确认公网出口 IP,再与公众平台后台“开发 > 基本配置”中的 IP 白名单比对,可以快速排除这一项。
第五步:参数与业务层——错误码指向的往往不是它字面说的那个东西
参数层排查的基本功是对照文档,但有几个高频错误码的根因藏得比字面意思深一层。
40003“不合法的 OpenID”,绝大多数情况下 OpenID 的格式并没有问题。真正的原因是 OpenID 与当前调用的 AppID 不匹配。用户在你的公众号下有一个 OpenID,在你的小程序下是另一个完全独立的 OpenID,把公众号的 OpenID 传给小程序的接口,就会触发 40003。排查时应确认 OpenID 的来源应用与当前 token 的 AppID 是否一致。
47001 解析 JSON/XML 内容错误,常见于请求体 JSON 格式不合法、字段类型与文档要求不一致(如该传数字却传了字符串),或者 Content-Type 声明与实际 body 格式不匹配。40013 不合法的 AppID,则需要检查 AppID 字符串本身是否包含隐藏字符、大小写是否正确。
第六步:网络与服务端层——区分“该修代码”和“该等一等”
并不是所有失败都需要改代码。errcode: -1(系统繁忙)、HTTP 5xx、连接超时,属于调用方无法通过修改参数来解决的类型。合理的做法是设置连接与读取超时(例如连接 5 秒、总超时 10 秒),对幂等接口实施有限次数的指数退避重试,而不是在失败瞬间密集重发。对于持续出现的 5xx,应转向监控告警,观察是否为平台侧的持续性异常。
如果不想在“排查”上反复消耗:把凭证与调度交给接口层
上述六步覆盖了公众号 API 失败的主要排查路径,但一个现实是:凭证管理、IP 白名单、权限配置、token 刷新竞态这些问题,在自建调用链路中会随着业务增长反复出现。每一次排查都消耗开发和运维的注意力,而这些工作本身并不直接产生业务数据。
对于以“稳定获取公众号数据”为目标的场景,更省力的方式是选用已经把这些基础环节封装好的接口服务。以 g.jzl.com 所介绍的极致了数据为例,它的公众号 API 在调用方式上直接绕开了官方链路中最容易触发排查的几类失败点。
官方接口的 access_token 需要开发者自行获取、缓存和刷新,有效期 7200 秒,多实例场景下还要处理刷新竞态。极致了数据以 API Key 作为调用凭证,token 的获取、缓存和刷新由平台侧统一管理,调用方不需要维护 token 生命周期,40001/42001 这一类凭证层失败在接入阶段就不构成问题。接口文档按 50 个数据方向分类,每个接口的请求地址、参数说明和返回格式明确标注,接入前可以逐字段核对,减少因参数格式不符导致的反复调试。
在调用稳定性上,平台支持 5 路、10 路及更高并发,并发不额外加收费用,按实际调用量透明计费,批量采集多账号时不需要在串行排队和频控退避之间反复权衡。新用户注册后有免费试用额度,可以在正式接入前用一个最简单的接口(如获取公众号基本信息)完成连通性验证,把凭证有效性和返回结构的问题提前暴露,而不是等到生产环境报错后再回头走一遍六步排查。
排查能力是开发者的基本功,但把失败率本身降下来,比反复练习排查更值得优先做。